Realitatea GDPR în e-commerce-ul românesc
Am analizat 1.000 de magazine online între martie și august 2025. Concluzia este că 80% dintre ele nu sunt conforme cu GDPR. Află cum te poți proteja de practicile de tracking și colectare de date ca utilizator, dar și cum poți rezolva această problemă ca magazin online.
Am elaborat acest raport pentru a-mi oferi o imagine detaliată și de nivel expert asupra stadiului de conformitate cu Regulamentul General privind Protecția Datelor (GDPR) în rândul magazinelor online din România. O analiză aprofundată a practicilor din piață, bazată pe auditul pe care l-am realizat recent, a revelat o problemă de neconformitate la nivelul a mii de site-uri.
Constatări din teren, bazate pe auditul meu direct realizat începând cu 14 martie 2025:
-
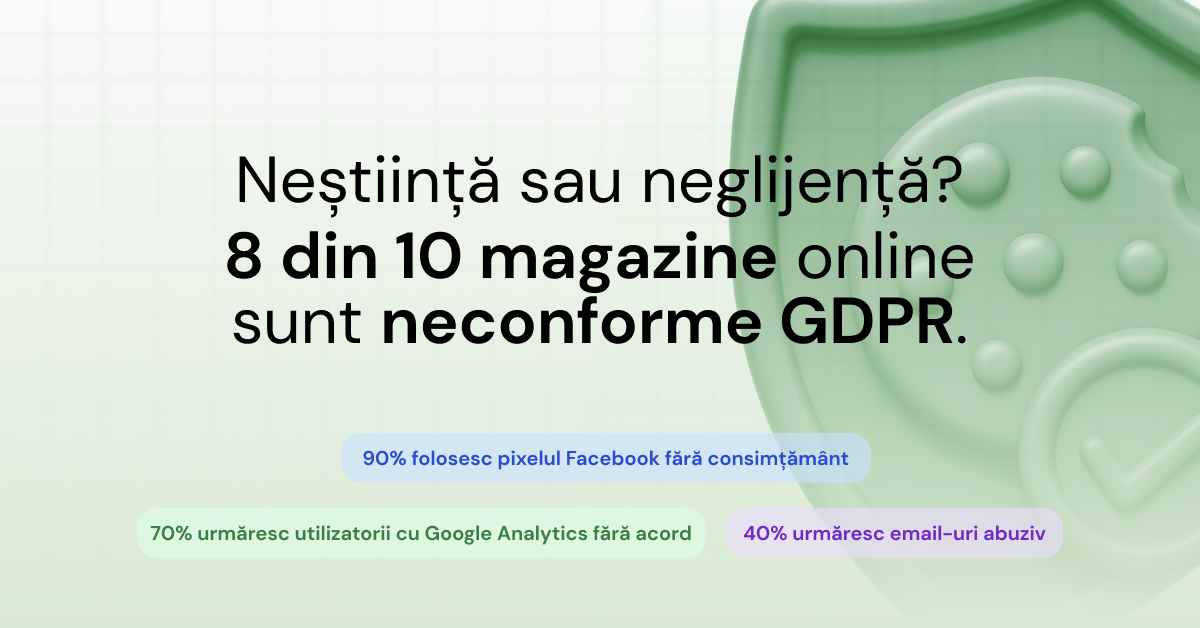
Am descoperit că 8 din 10 de magazine online nu sunt optimizate conform cerințelor GDPR.
-
Aproximativ 90% dintre site-urile pe care le-am auditat aveau pixelul Facebook activ constant, fără a obține consimțământul prealabil al utilizatorilor (bannerul cookie consent fiind doar de formă). Este o practică a agențiilor de publicitate ce pun aceste cookies ca fiind obligatorii.
-
Aproximativ 70% foloseau Google Analytics pentru a urmări comportamentul vizitatorilor, fără a implementa mecanisme corecte de consimțământ pentru tracking.
-
Aproximativ 40% utilizau tool-uri de marketing prin e-mail care după abonarea la newsletter, analizau sub observer adresele de mail imediat ce erau introduse într-un câmp de logare în cont sau finalizare de comandă, ignorând cerința de a obține consimțământul explicit și ulterior în cadrul acestor tooluri utilizatorul abonat la newsletter era urmărit în tool-ul respectiv.
Aceste cifre concrete subliniază gravitatea situației și validează concluziile mele, care se bazează și pe o analiză a datelor oficiale publicate de Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP) și a studiilor de caz publice.
Sinteza principalelor concluzii
În opinia mea, starea de conformitate GDPR în sectorul e-commerce românesc este îngrijorătoare. Datele din auditul meu demonstrează că nu este vorba doar de o înțelegere superficială a legii, ci de o ignorare a principiilor de bază, precum cel al consimțământului, al securității și al dreptului la un control transparent asupra propriilor date. În loc să se concentreze pe detalii tehnice minore, multe companii eșuează la capitole fundamentale, precum obținerea unui consimțământ valid, asigurarea unui nivel adecvat de securitate a datelor și respectarea drepturilor fundamentale ale persoanelor vizate.
Analiza activității ANSPDCP din 2024 arată că autoritatea nu se limitează doar la amenzi. Pe lângă cele 83 de sancțiuni financiare, ANSPDCP a emis 161 de avertismente și a impus 180 de măsuri corective. Aceasta indică o abordare care vizează să oblige companiile să-și îmbunătățească practicile. Cazurile publice de sancționare, cum ar fi cele ale firmelor Altex, Lensa.ro și BEST ELAN ONLINE SRL, ne oferă exemple clare ale problemelor frecvente: lipsa unor măsuri de securitate adecvate, prelucrarea datelor fără permisiunea legală (cum ar fi consimțământul) și nerespectarea drepturilor utilizatorilor, în special dreptul de a-și șterge datele sau de a le accesa.
În concluzie, conformitatea GDPR nu este un simplu obstacol birocratic, ci o componentă esențială a succesului pe termen lung în mediul digital. Magazinele online care investesc proactiv în acest domeniu își protejează reputația, consolidează încrederea clienților și obțin un avantaj competitiv semnificativ.
Cadrul de reglementare și activitatea ANSPDCP în 2024
Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP) este entitatea națională responsabilă cu aplicarea Regulamentului (UE) 2016/679 (GDPR) în România. Rolul său central este de a asigura respectarea drepturilor fundamentale ale cetățenilor la protecția datelor cu caracter personal și de a impune sancțiuni administrative în cazul încălcării legislației. Mandatul său include soluționarea plângerilor, derularea de investigații din oficiu, emiterea de avertismente și amenzi, și impunerea de măsuri corective pentru a remedia neconformitățile constatate.
O analiză a tendințelor de aplicare dincolo de numere
Raportul anual al ANSPDCP pe anul 2024, publicat pe 11 august 2025, oferă o imagine clară a intensității activității de supraveghere. Autoritatea a înregistrat un total de 5.354 de plângeri, sesizări și notificări privind incidente de securitate, pe baza cărora au fost efectuate 476 de investigații. Ca urmare a acestor investigații, au fost aplicate 83 de amenzi, a căror valoare cumulată se ridică la 1.855.907 lei.
Această activitate este completată de aplicarea a 161 de avertismente și de dispunerea a 180 de măsuri corective. Prezența unui număr semnificativ de avertismente și măsuri corective, în comparație cu numărul de amenzi, indică o strategie de aplicare care urmărește, în primul rând, conformarea operatorilor, nu doar sancționarea lor financiară. Autoritatea pare să prefere să oblige entitățile economice să-și remedieze erorile prin impunerea de acțiuni specifice (ex: implementarea unei politici de securitate, numirea unui DPO) înainte de a trece la o sancțiune pecuniară, mai ales în cazurile în care se constată o gravitate redusă a încălcării sau o bună-credință.
Analiza datelor din raportul ANSPDCP pentru anul 2024 relevă o dinamică a aplicării legii care se concentrează pe eficacitatea acțiunilor de supraveghere. Faptul că dintr-un total de 5.354 de plângeri, doar 476 au dus la investigații și 83 la amenzi nu reprezintă un eșec al autorității. Acest lucru reflectă complexitatea procedurii de soluționare a plângerilor, care necesită ca petițiile să îndeplinească o serie de criterii de admisibilitate (cum ar fi furnizarea datelor de identificare ale petiționarului și ale operatorului vizat) înainte de a putea fi luate în considerare pentru o investigație formală. Procesul riguros demonstrează că fiecare sancțiune este rezultatul unei analize amănunțite, iar pentru un operator economic, o investigație a ANSPDCP poate atrage costuri substanțiale pentru remedierea problemelor, chiar și în absența unei amenzi directe.
Sumarul activității ANSPDCP în 2024
Categorie Date Plângeri, sesizări și notificări 5.354 – ANSPDCP Investigații efectuate 476 – ANSPDCP Amenzi aplicate 83 – 1.855.907 RON – ANSPDCP Avertismente 161 – ANSPDCP Măsuri corective 180 – ANSPDCPStudii de caz din sancțiunile ANSPDCP
Pentru a înțelege riscurile concrete la care se expun magazinele online, o analiză a sancțiunilor publice oferă o perspectivă mult mai valoroasă decât orice statistică ipotetică. Următoarele cazuri demonstrează cele mai frecvente tipuri de încălcări constatate de ANSPDCP.
Studiul de caz 1: ALTEX ROMANIA S.A. (altex.ro), eșecul măsurilor tehnice și organizaționale
În noiembrie 2024, ANSPDCP a sancționat ALTEX ROMANIA S.A. cu o amendă de 99.516 lei, echivalentul a 20.000 de euro. Această sancțiune a fost impusă pentru încălcarea prevederilor art. 32 alin. (1) lit. b) și ale art. 32 alin. (2) din GDPR, referitoare la securitatea prelucrării datelor. Investigația a fost demarată ca urmare a unor notificări de breșă de securitate transmise chiar de către operator.
Motivele specifice ale sancțiunii nu au fost legate de faptul că operatorul a fost victima unui atac, ci de faptul că măsurile tehnice și organizaționale pe care le-a implementat nu au fost considerate adecvate pentru a asigura un nivel de securitate corespunzător riscului. Compania a fost ținta a două atacuri de tip “credential stuffing”, care au dus la accesul neautorizat la conturile clienților și, în unele cazuri, la date financiare. Obligația operatorului este de a implementa măsuri proactive pentru a preveni astfel de incidente, cum ar fi o politică de complexitate a parolelor și monitorizarea traficului pe platformele de autentificare. Acest caz subliniază că sancțiunea nu vizează breșa în sine, ci eșecul operatorului de a demonstra că a luat toate măsurile rezonabile de securitate.
Studiul de caz 2: TENSA ART DESIGN S.A. (Lensa.ro), dublul eșec al consimțământului și al drepturilor subiecților
În aprilie 2025, operatorul TENSA ART DESIGN S.A., deținător al site-ului www.lensa.ro, a primit o amendă cumulată de 15.000 de euro. Această sancțiune a reprezentat un studiu de caz esențial, deoarece a vizat două încălcări distincte, dar interconectate.
Prima sancțiune, în valoare de 10.000 de euro, a fost aplicată pentru prelucrarea numărului de telefon al unui petent în scop de marketing direct, fără a avea consimțământul acestuia, încălcând astfel art. 6 alin. (1) lit. a) din GDPR. A doua sancțiune, în valoare de 5.000 de euro, a vizat gestionarea necorespunzătoare a cererilor petentului prin care acesta și-a exercitat drepturile de acces și ștergere. Acest caz ilustrează un eșec la nivel sistemic: compania nu a obținut un temei legal pentru prelucrarea datelor în scop de marketing, iar ulterior a eșuat în a respecta drepturile fundamentale ale persoanelor vizate, inclusiv “dreptul de a fi uitat” (dreptul la ștergere). Faptul că o companie poate fi sancționată de două ori pentru încălcări diferite, rezultate din același proces de prelucrare, demonstrează că conformitatea este un angajament pe termen lung, care acoperă întregul ciclu de viață al datelor, de la colectare la ștergere.
Studiul de caz 3: BEST ELAN ONLINE S.R.L., ignorarea dreptului la ștergere și consecința necooperării
În august 2024, firma BEST ELAN ONLINE S.R.L. a fost amendată cu 1.000 de euro. La prima vedere, sancțiunea poate părea minoră, dar comunicatul ANSPDCP dezvăluie o dublă încălcare cu implicații serioase. Un petent a semnalat că a primit mesaje comerciale nesolicitate chiar și după ce solicitase ștergerea datelor sale, inclusiv prin accesarea unui link de dezabonare.
Ceea ce a agravat situația și a dus la amendă a fost nu doar eșecul de a respecta dreptul la ștergere, ci și atitudinea operatorului pe parcursul investigației. ANSPDCP a menționat explicit că "operatorul nu a comunicat Autorității Naționale de Supraveghere a Prelucrării Datelor cu Caracter Personal informațiile solicitate în baza competențelor sale de investigare, încălcând, astfel, prevederile art. 58 alin. (1) din Regulamentul (UE) 2016/679". Acest caz demonstrează că nerespectarea drepturilor persoanelor vizate este o problemă serioasă, însă refuzul de a coopera cu autoritatea de supraveghere constituie o încălcare separată și poate fi considerat un factor agravant în procesul de stabilire a sancțiunii.
Cazuri notabile de sancțiuni GDPR în e-commerce și sectoare conexe (2024-2025)
Operator sancționat Detalii TENSA ART DESIGN S.A. (Lensa.ro) Aprilie 2025 – 15.000 EUR – Prelucrarea datelor fără consimțământ; nerespectarea drepturilor persoanelor vizate WEBRASOFT S.R.L. Martie 2025 – 20.000 EUR – Nespecificat în detaliu, parte dintr-o serie de sancțiuni RGPD ALTEX ROMANIA S.A. Noiembrie 2024 – 20.000 EUR – Măsuri tehnice și organizaționale de securitate neadecvate UNTOLD S.R.L. Octombrie 2024 – 15.000 EUR – Nespecificat în detaliu, parte dintr-o serie de sancțiuni RGPD BEST ELAN ONLINE S.R.L. August 2024 – 1.000 EUR – Nerespectarea dreptului la ștergere și refuzul de a coopera cu autoritatea CENTRUL MEDICAL UNIREA S.R.L. Mai 2024 – 5.000 EUR – Nespecificat în detaliu, parte dintr-o serie de sancțiuni RGPD Sectorul 1 al Municipiului București Martie 2024 – 32.000 EUR – Nespecificat în detaliu, parte dintr-o serie de sancțiuni RGPDConsimțământul pentru cookie-uri, tracking și identificatorii online
Solicitarea ta cu privire la "consimțământul pentru cookie-uri operațional corect" și "tracking-ul datelor acțiunilor de pe site optimizat" indică o înțelegere intuitivă a problemelor profunde din piață. O simplă implementare vizuală a unui banner de cookie-uri nu garantează conformitatea legală, deoarece eșecul real se întâmplă la nivel tehnic și operațional.
Definirea unui "consimțământ operațional corect", cadru legal și tehnic
GDPR impune cerințe stricte pentru obținerea consimțământului, care trebuie să fie liber exprimat, specific, informat și lipsit de ambiguitate. O analiză detaliată a acestor principii scoate în evidență deficiențele comune ale implementărilor actuale:
-
Opt-in, nu pre-bifat: Consimțământul trebuie obținut printr-o acțiune afirmativă. Căsuțele pre-bifate sunt interzise explicit.
-
Consimțământ granular: Utilizatorii trebuie să aibă posibilitatea de a accepta sau de a respinge distinct diversele categorii de cookie-uri (ex: esențiale, funcționale, de analiză, de marketing). O singură opțiune de "Acceptă toate" nu este suficientă, cu excepția cazului în care este însoțită de o opțiune de respingere la fel de proeminentă.
-
Fără "cookie walls": Accesul la conținutul site-ului nu poate fi condiționat de acceptarea tuturor cookie-urilor. Acest lucru încalcă principiul consimțământului liber exprimat.
-
Retragere ușoară: Retragerea consimțământului trebuie să fie la fel de simplă ca și acordarea sa, iar utilizatorii trebuie să aibă un mecanism ușor de a-și schimba preferințele în orice moment.
Cel mai important aspect tehnic al unui consimțământ "operațional corect" este implementarea principiului "prior consent". Acesta impune ca nicio prelucrare de date prin intermediul cookie-urilor (altele decât cele strict necesare) să nu înceapă înainte ca utilizatorul să-și fi dat acordul. Această cerință tehnică demonstrează de ce un simplu banner vizual nu este suficient. O inspecție a codului-sursă a multor site-uri românești ar arăta că scripturile de tracking (precum cele ale Google Analytics sau ale Facebook Pixel) sunt încărcate înainte ca vizitatorul să fi interacționat cu banner-ul, ceea ce reprezintă o încălcare gravă, indiferent de design-ul interfeței.
Tracking-ul neoptimizat, dincolo de banner-ul de cookie-uri
Problema "tracking-ului neoptimizat" acoperă un domeniu mai larg decât doar cookie-urile. Conform GDPR, datele cu caracter personal sunt definite la un mod extrem de amplu, incluzând orice informație despre o persoană identificată sau identificabilă, inclusiv "identificatori online" precum adresa IP.
Această definiție extinsă înseamnă că orice tehnologie care colectează astfel de date, fie că este un pixel de tracking, o amprentă digitală (fingerprinting) sau un sistem de analiză server-side, trebuie să aibă un temei legal valid. Eșecul de a justifica această prelucrare sub un temei legal valid și de a respecta principiul de "data minimization" (colectarea minimului necesar de date) constituie o încălcare a GDPR. Astfel, un magazin online poate avea un banner de cookie-uri aparent perfect, dar să eșueze la capitolul conformității dacă folosește servicii de tracking terțe fără a le documenta corespunzător și a se asigura că datele colectate sunt adecvate, relevante și limitate la scopul declarat.
Concluzii calitative și tendințe de aplicare
Analiza sancțiunilor aplicate de ANSPDCP în 2024 și 2025 dezvăluie o tendință clară: aplicarea GDPR este transversală și vizează orice sector, nu doar industria tehnologiei. Pe listele de sancțiuni se regăsesc entități din domenii diverse, de la e-commerce (Lensa, Altex) la servicii financiare (Banca Transilvania, Raiffeisen Bank), energie (Hidroelectrica, Electrica) și telecomunicații (Orange, Vodafone). Aceasta demonstrează că obligațiile GDPR se aplică oricărui operator care prelucrează date cu caracter personal ale cetățenilor UE, indiferent de activitatea principală a companiei.
Acest lucru infirmă percepția greșită conform căreia magazinele online ar fi exceptate de la rigorile GDPR sau că riscul ar fi minor. Dimpotrivă, sectorul e-commerce este un domeniu cu risc ridicat de prelucrare, dată fiind cantitatea și sensibilitatea datelor (nume, adrese, informații de plată, istoric de cumpărături). Amenzile aplicate, deși pot varia ca valoare, semnalează că autoritatea de supraveghere monitorizează activ piața și acționează ferm în cazurile de neconformitate, mai ales atunci când sunt implicate drepturi fundamentale ale persoanelor vizate.
Ghid de conformitate proactivă, recomandări acționabile pentru e-commerce-ul românesc
Pentru a evita riscurile identificate în acest raport, magazinele online din România ar trebui să adopte o abordare proactivă, bazată pe un cadru de conformitate structurat.
Checklist de conformitate GDPR pentru magazinele online
Etapa Detalii Audit Auditul datelor – Identificarea tuturor datelor colectate, a scopului prelucrării și a bazei legale. – ANSPDCP Documentație Actualizarea politicilor – Elaborarea sau revizuirea Politicii de Confidențialitate și a Politicii de Cookie-uri. Acestea trebuie să fie clare, concise și ușor accesibile. – ANSPDCP Consimțământ Implementarea CMP (Consent Management Platform) – Alegerea și configurarea unei soluții care să permită consimțământul granular, să nu folosească căsuțe pre-bifate și să respecte principiul "prior consent". – EDPB Securitate Măsuri tehnice și organizaționale – Implementarea de controale de acces stricte, criptarea datelor sensibile și efectuarea de audituri de securitate regulate. – GDPR Art. 32 Drepturi Managementul solicitărilor – Crearea unui proces intern clar pentru a răspunde solicitărilor de acces, rectificare sau ștergere a datelor în termenul legal. – GDPR Art. 12-22 Responsabilizare Numirea unui DPO – Numirea unui Responsabil cu Protecția Datelor (DPO), acolo unde este necesar, pentru a supraveghea conformitatea și a oferi consultanță. – GDPR Art. 37 Revizuire Monitorizare continuă – Conformitatea nu este un proiect unic, ci un proces continuu. Auditați periodic practicile de prelucrare a datelor și rămâneți informat cu privire la noile reglementări. – Bune practiciDeși o statistică precisă despre magazinele online neconforme din România nu este disponibilă, dovezile analizate în acest raport confirmă o problemă sistemică în ceea ce privește respectarea legislației privind protecția datelor. Sancțiunile publice aplicate de ANSPDCP reflectă o preferință pentru sancționarea eșecurilor fundamentale, precum lipsa de securitate sau ignorarea drepturilor consumatorilor, și mai puțin a unor simple erori.
În e-commerce, unde interacțiunea cu datele cu caracter personal este constantă, conformitatea GDPR nu ar trebui privită ca un simplu cost, ci ca o investiție strategică. Respectarea principiilor de bază, precum transparența și responsabilitatea, este esențială pentru a construi și a menține încrederea clienților, care reprezintă o monedă de valoare tot mai mare într-o economie digitală. Prin urmare, operatorii care investesc proactiv în acest domeniu nu doar că evită riscul de amenzi, dar își consolidează și reputația, obținând un avantaj competitiv durabil pe o piață din ce în ce mai sensibilă la protecția vieții private.
Ce ar trebui să facă utilizatorii și cum pot identifica neconformitățile
În calitate de utilizator și consumator, rolul nostru este crucial în menținerea unui mediu online sigur și conform. Dacă observi că un magazin online nu respectă principiile GDPR, am câteva sugestii despre cum poți acționa și cum poți identifica mai bine aceste nereguli:
Verifică politica de confidențialitate și cookie-uri:
Ce ar trebui să facă: Caută aceste documente pe site, de obicei în subsolul paginii sau în secțiunea de "Termeni și condiții".
Cum identifici neconformitățile: Un magazin conform ar trebui să le aibă ușor accesibile, clare și concise, fără limbaj juridic excesiv de complex. Ar trebui să explice specific ce date colectează, de ce, cum sunt folosite și cu cine sunt partajate. Semne de alarmă sunt: lipsa acestor politici, formulări vagi, sau o politică generală care nu specifică practicile concrete ale site-ului (ex: menționează "putem colecta" în loc de "colectăm").
Contactează operatorul (magazinele online):
Ce ar trebui să faci: Cea mai directă cale este să contactezi magazinul online, de obicei prin secțiunea de contact sau la adresa de e-mail indicată în politica de confidențialitate. Poți cere clarificări, să-ți exerciți drepturile (de acces, de ștergere, de restricționare a prelucrării datelor) sau să semnalezi direct o problemă de conformitate (ex: pixelul Facebook activ fără consimțământ).
Cum identifici neconformitățile: Un operator care respectă GDPR ar trebui să-ți răspundă la solicitări într-un termen rezonabil (maxim 30 de zile) și să ofere explicații clare. Dacă răspunsul este evaziv, incomplet, întârziat nejustificat sau dacă nu primești niciun răspuns, acestea sunt indicii de neconformitate.
Utilizează instrumente de blocare a tracking-ului:
Ce ar trebui să faci: Pentru a-ți proteja datele imediat, instalează extensii de browser care blochează cookie-urile de tracking și alte scripturi de monitorizare (ex: uBlock Origin, Privacy Badger, Ghostery).
Cum identifici neconformitățile: Aceste extensii îți vor arăta ce trackere sunt active pe un site și dacă încearcă să colecteze date înainte de a-ți fi dat consimțământul (așa-numitul "prior consent"). Dacă observi că pixelul Facebook sau Google Analytics se încarcă imediat ce intri pe site, înainte de a interacționa cu bannerul de cookie-uri, aceasta este o încălcare clară.
Metode tehnice de verificare (Developer Tools):
Ce ar trebui să faci: Poți folosi instrumentele de dezvoltare ale browserului tău (accesibile prin apăsarea tastei F12 sau clic dreapta → "Inspect Element"). Acestea îți oferă o fereastră detaliată asupra modului în care funcționează un site.
Cum identifici neconformitățile:
Tab-ul Network (Rețea): Înainte de a accepta cookie-urile, reîncarcă pagina (Ctrl+F5) și verifică tab-ul "Network". Caută cereri către domenii precum facebook.com/tr (pentru Facebook Pixel), google-analytics.com sau googletagmanager.com (pentru Google Analytics). Dacă vezi aceste cereri înainte de a-ți da consimțământul pentru cookie-uri de marketing sau de analiză, este un semn că tracking-ul se face fără "prior consent".
Tab-ul Application (Aplicație) / Storage (Stocare) → Cookies (Cookie-uri): Aici poți vedea toate cookie-urile stocate de site. Verifică dacă apar cookie-uri de la terți (ex: fbc, ga) înainte de a accepta explicit. Un site conform ar trebui să plaseze doar cookie-uri strict necesare funcționalității site-ului înainte de consimțământ.
Verificarea consimțământului (CMP): Interacționează cu bannerul de cookie-uri. Respinge toate cookie-urile opționale. Apoi, re-verifică tab-ul "Network" și "Cookies". Dacă trackerele opționale sunt încă active sau cookie-urile corespondente sunt prezente, platforma de consimțământ (CMP) nu funcționează corect.
Raportează la ANSPDCP:
Ce ar trebui să faci: Dacă magazinul nu răspunde solicitărilor tale sau dacă problemele persistă și consideri că există o încălcare gravă a GDPR, poți depune o plângere oficială la Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP). Pe site-ul lor oficial vei găsi instrucțiuni despre cum să completezi și să depui o plângere. Este important să furnizezi toate detaliile relevante și dovezile pe care le ai.
Cum identifici neconformitățile: O plângere la ANSPDCP este justificată atunci când operatorul refuză să coopereze, ignoră drepturile tale (ex: nu-ți șterge datele la cerere), nu te informează corect sau dacă descoperi breșe de securitate evidente care afectează datele personale.
Ce ar trebui să faci: În final, în calitate de consumatori, avem puterea de a alege. Preferă magazinele online care demonstrează în mod transparent respectul față de confidențialitate și securitatea datelor.
Cum identifici neconformitățile: Un site care respectă GDPR va avea un banner de cookie-uri clar, cu opțiuni de refuz la fel de vizibile ca cele de acceptare, va explica ce trackere folosește și de ce, și va oferi un DPO (responsabil cu protecția datelor) ca punct de contact pentru întrebări legate de date.
Prin aceste acțiuni, putem contribui fiecare la crearea unui mediu digital mai sigur și mai responsabil, unde datele noastre personale sunt tratate cu respectul cuvenit.